ChatGPT Privacy Center: Das sollten Unternehmen unbedingt prüfen
9. October 2026
The ChatGPT Privacy Center makes it easier to manage your privacy settings. Find out which settings your business should review—and why that alone doesn't guarantee GDPR compliance…
Overview
- The ChatGPT Privacy Center helps you keep track of privacy, memory, model training, and related apps all in one place.
- You protect company data by using separate accounts, conducting regular security checks, and following clear AI policies, because the Privacy Center does not guarantee GDPR compliance.
- With a structured review process, you can identify data protection risks early on and lay the groundwork for the secure and responsible use of AI.
The new ChatGPT Privacy Center does not automatically make data protection easier. However, it makes existing options significantly easier to find. This is especially important for companies. Many employees already use ChatGPT for research, writing, analysis, or client projects.
This means that personal data, internal documents, or information from connected apps can enter workflows. However, there is often a lack of clarity: Is Memory active? Can content be used for model improvement? Which apps have access? And does the account actually belong to the company?
OpenAI has been rolling out the Privacy Center since September 21, 2026, for signed-in Free, Go, Plus, and Pro users. The new interface brings together information on chat privacy, Memory, personalization, data usage, apps, and account security. The actual controls remain in the ChatGPT settings. The options shown also depend on the plan, region, and workspace.
You will now learn what the ChatGPT Privacy Center can do. You will also receive a practical review routine for agencies and companies. Finally, we explain why a well-organized interface still does not replace GDPR compliance documentation.
What is the ChatGPT Privacy Center?
The ChatGPT Privacy Center is a central information and navigation interface for personal ChatGPT accounts. It brings together privacy topics that were previously spread across several settings areas and help pages.
OpenAI specifically mentions the following areas:
- Privacy in Chats
- Memory and personalization
- Use of content for model improvement
- Connected apps and their permissions
- Data Export and Deletion
- Account– and Security Features
In the browser, you can find the Privacy Center via your account menu under “Help”. On mobile devices, it is located in the settings. Since the rollout is gradual, the interface may appear later for some accounts.
The exact function is important: The ChatGPT Privacy Center does not replace the previous ChatGPT settings. It explains available options and guides you to the respective toggles. OpenAI explicitly confirms that the privacy controls are still located in the settings.
Thus, the Center is more of a dashboard than a new layer of legal protection. It improves transparency and usability. However, this does not automatically change existing rules regarding storage, processing, or contracts.
Why is the ChatGPT Privacy Center important for businesses?
The ChatGPT Privacy Center makes it easier to conduct regular audits. This allows companies to review personal ChatGPT accounts more quickly. This is particularly important when employees process customer information or integrate external data sources.
Why isn't a one-time test enough?
AI accounts are constantly changing. Employees start new chats, upload files, and connect apps. In addition, new features may appear, or existing options may vary depending on the region. A one-time approval does not reliably reflect these changes.
That’s why you should view checks as an ongoing process. It makes sense to conduct checks during onboarding, role changes, and offboarding. In addition, a regular quarterly check for active accounts is recommended.
What are some typical risks that arise in day-to-day agency work?
A copywriter uploads a client briefing to their personal account. A project manager connects Gmail or Google Drive. A strategist enables Memory and uses the same account for multiple clients. Each step can be practical. However, this raises questions about access, responsibilities, and data flows.
The following are particularly critical:
- private accounts without central management;
- shared login credentials;
- confidential content in regular chats;
- unnecessarily connected apps;
- Unclear training and memory settings;
- Missing rules for deletion and offboarding.
The Privacy Center makes such issues more visible. However, it does not assess whether your specific use is lawful or organizationally appropriate.
Welche Einstellungen solltest du jetzt prüfen?
Beginne nicht mit einzelnen Schaltern. Erfasse zuerst, welche Konten, Daten and Prozesse betroffen sind. Danach kannst Du die technischen Einstellungen sinnvoll bewerten.
Welche ChatGPT-Einstellungen solltest du prüfen?
Diese Übersicht zeigt die wichtigsten Prüfbereiche für eine sichere und nachvollziehbare Nutzung im Unternehmen.
| Prüfbereich | Leitfrage | Empfohlene Maßnahme |
|---|---|---|
| Kontotyp | Ist das Konto privat oder geschäftlich verwaltet? | Persönliche und betriebliche Nutzung klar trennen. |
| Modellverbesserung | Dürfen neue Inhalte zur Verbesserung der Modelle verwendet werden? | Einstellung nach interner Freigabe und Datenklasse setzen. |
| Memory | Welche Informationen kann ChatGPT kontenübergreifend berücksichtigen? | Gespeicherte Inhalte prüfen und unnötige Erinnerungen entfernen. |
| Chatverlauf | Bleiben sensible Inhalte in regulären Chats bestehen? | Löschregeln definieren und vertrauliche Inhalte vermeiden. |
| Apps | Welche Dienste sind verbunden und welche Rechte bestehen? | Nicht benötigte Verbindungen trennen und Rechte minimieren. |
| Sicherheit | Ist das Konto ausreichend geschützt? | Mehrfaktor-Authentifizierung und eindeutige Zugänge verwenden. |
| Zuständigkeit | Wer kontrolliert Einstellungen und Änderungen? | Verantwortliche Person sowie Prüfintervall dokumentieren. |
1. Trenne persönliche und geschäftliche Konten
Nutze kein privates Konto als dauerhafte Arbeitsumgebung für Kundenprojekte. Sonst vermischen sich Besitz, Zugriff and Verantwortlichkeit. Beim Ausscheiden eines Mitarbeiters kann das Unternehmen außerdem wichtige Inhalte oder Kontrollen verlieren.
Für vertrauliche Kundenarbeit sind freigegebene Business-, Enterprise– oder API-Umgebungen meist geeigneter. Entscheidend sind jedoch Deine Anforderungen und die jeweils geltenden Vertragsbedingungen. Prüfe deshalb Zweck, Datenart, Zugriff und Löschkonzept vor der Freigabe.
2. Kontrolliere die Modellverbesserung getrennt von Memory
Unter „Data controls“ kannst Du festlegen, ob neue Unterhaltungen zur Verbesserung von OpenAI-Modellen verwendet werden dürfen. Ist „Improve the model for everyone“ deaktiviert, werden neue Gespräche laut OpenAI nicht für das Training genutzt. Sie können dennoch im Chatverlauf erscheinen.
Memory ist eine andere Funktion. Sie bestimmt, ob ChatGPT Informationen für personalisierte Antworten berücksichtigt. OpenAI trennt Memory ausdrücklich von den Einstellungen zur Modellverbesserung. Ein deaktiviertes Memory bedeutet daher nicht automatisch, dass die Trainingsoption ebenfalls ausgeschaltet ist.
Diese Trennung gehört in jede interne Prüfliste. Sonst entsteht schnell eine falsche Sicherheit.
3. Prüfe gespeicherte Erinnerungen und Chatverläufe
ChatGPT Memory kann je nach Konto Informationen aus früheren Chats, gespeicherten Erinnerungen, Dateien und verbundenen Apps verwenden. Verfügbarkeit and Umfang hängen vom Tarif, der Region und den Workspace-Einstellungen ab.
Du kannst Memory prüfen, korrigieren, löschen or deaktivieren. Allerdings löscht das Abschalten von Memory nicht automatisch bestehende Chats. Ebenso entfernt das Löschen eines Chats nicht zwingend eine separat gespeicherte Erinnerung. Für eine gründliche Bereinigung musst Du daher beide Ebenen prüfen.
Frage Dich bei jeder Erinnerung:
- Enthält sie Kunden-, Mitarbeiter- oder Projektdaten?
- Ist sie für zukünftige Aufgaben wirklich nötig?
- Darf sie kontenübergreifend berücksichtigt werden?
- Existiert dieselbe Information zusätzlich in Chats, Dateien or Apps?
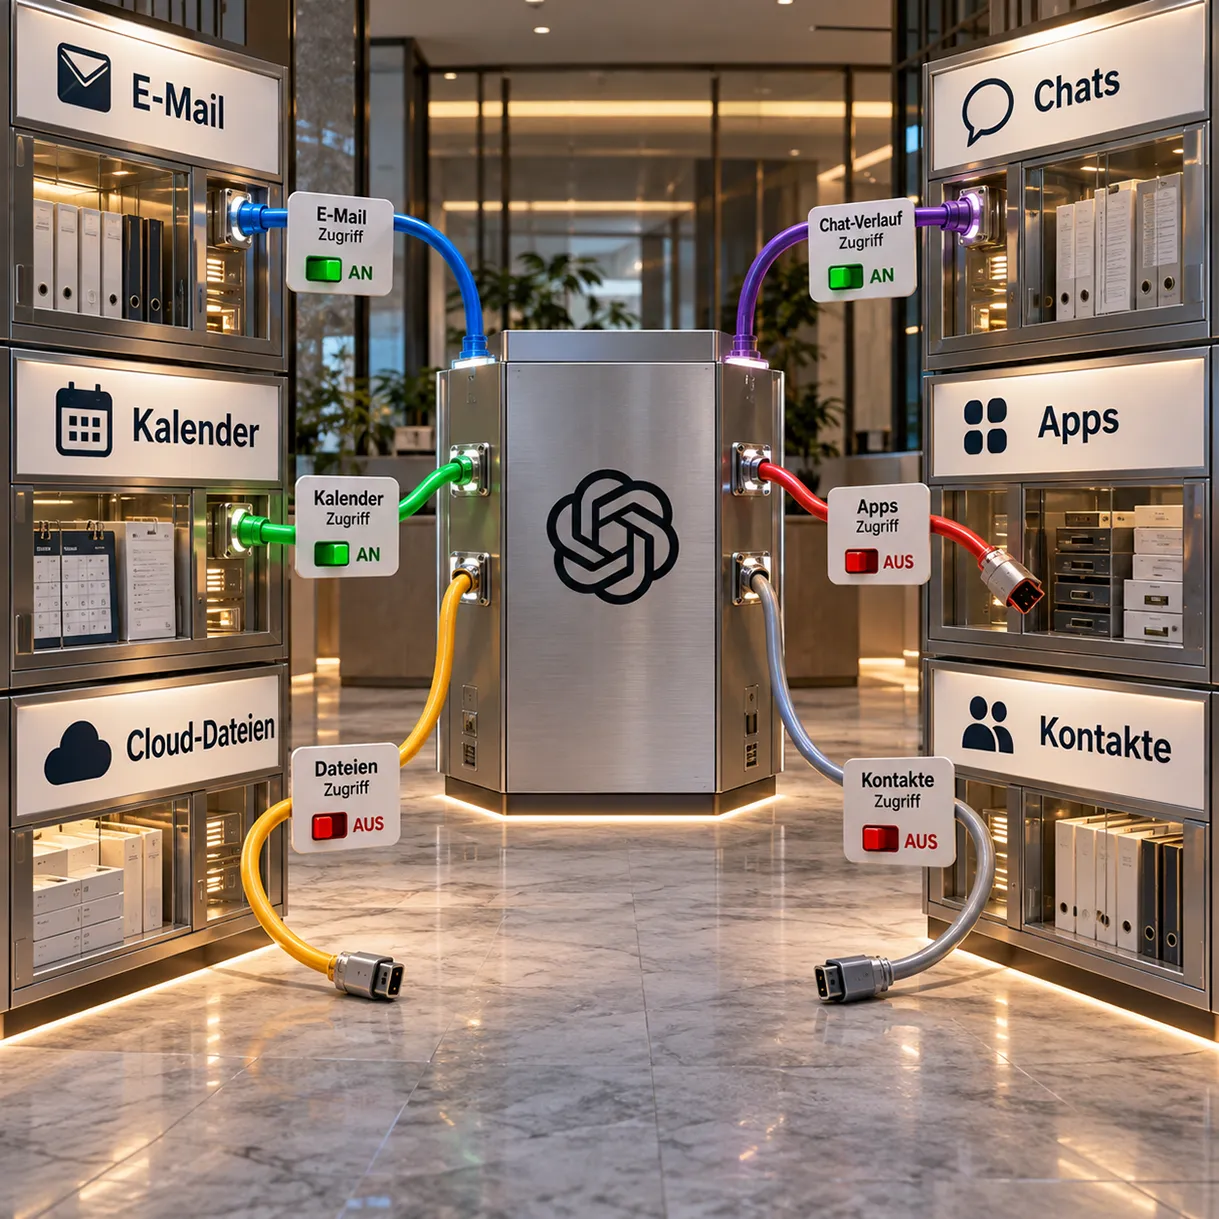
4. Entferne unnötige verbundene Apps
Verbundene Apps können ChatGPT Zugriff auf externe Informationen geben. Dazu zählen beispielsweise E-Mails, Dateien or Inhalte aus Arbeitstools. Die vorhandenen Rechte hängen von der App, der Autorisierung und möglichen Workspace-Regeln ab.
Eine geänderte Bestätigungsoption entzieht der App nicht automatisch ihren Zugriff. OpenAI weist darauf hin, dass Du eine App trennen musst, um ihren Zugriff zu entfernen. Außerdem können bereits erstellte Chats Inhalte aus einer früher verbundenen App enthalten.
Prüfe deshalb für jede Verbindung:
- Wer hat die App verbunden?
- Welches Konto wurde autorisiert?
- Welche Informationen darf ChatGPT lesen oder verändern?
- Wird die Verbindung noch benötigt?
- Was geschieht beim Rollenwechsel or Offboarding?
5. Nutze temporäre Chats bewusst
Temporäre Chats erscheinen laut OpenAI nicht im Verlauf, erstellen keine neuen Erinnerungen und dienen nicht zur Modellverbesserung. Sie können für einzelne Aufgaben hilfreich sein. Dennoch ersetzen sie keine Freigabe für sensible Informationen.
Ein temporärer Chat löst weder Fragen zur Rechtsgrundlage noch zur Auftragsverarbeitung. Er verhindert auch keine unzulässige Eingabe. Verwende daher weiterhin Datenminimierung, Pseudonymisierung und klare Freigaberegeln.
6. Sichere Konten technisch ab
Aktiviere Mehrfaktor-Authentifizierung, wo sie verfügbar ist. Vermeide gemeinsame Passwörter and dokumentiere die Kontoinhaberschaft. Entferne ehemalige Mitarbeiter zeitnah aus verwalteten Umgebungen.
Prüfe zusätzlich aktive Sitzungen and Wiederherstellungsoptionen. Ein sauber konfiguriertes Privacy Center hilft wenig, wenn unbefugte Personen auf das Konto zugreifen können.
Wie setzt du die Prüfung in der Praxis um?
Eine wirksame Kontrolle braucht drei Ebenen: Inventar, Decision and Nachweis. Die folgende Routine lässt sich in vielen agencies innerhalb eines festen Review-Termins umsetzen.
Schritt 1: Erstelle ein Konten- und Dateninventar
Liste alle genutzten ChatGPT-Konten auf. Erfasse Tarif, Eigentümer, Abteilung, Zweck und verbundene Apps. Ergänze die verarbeiteten Datenkategorien sowie den Freigabestatus.
Schritt 2: Ordne Daten nach Schutzbedarf
Unterscheide öffentliche, interne, vertrauliche und besonders sensible Inhalte. Definiere anschließend, welche Categories in welcher Umgebung verarbeitet werden dürfen. Kundendaten sollten nicht allein nach Bequemlichkeit in persönliche Konten gelangen.
Schritt 3: Prüfe die Einstellungen direkt im Konto
Öffne das ChatGPT Privacy Center und folge den Verweisen zu den Einstellungen. Kontrolliere Modellverbesserung, Memory, Personalization, Apps, Export, Löschung and Sicherheit. Dokumentiere Abweichungen mit Datum und Verantwortlichem.
Schritt 4: Bereinige Datenquellen und Zugriffe
Trenne veraltete Apps. Entferne unnötige Erinnerungen, Chats und Dateien nach Deinem Löschkonzept. Prüfe danach, ob gespeicherte Informationen noch über andere Sources verfügbar sind.
Schritt 5: Aktualisiere Deine interne KI-Richtlinie
Eine gute KI-Richtlinie beantwortet mindestens diese Fragen:
- Welche Konten and Tarife sind freigegeben?
- Welche Daten dürfen eingegeben werden?
- Wann sind Business– oder API–Umgebungen Pflicht?
- Wer darf Apps verbinden?
- Wie oft werden Einstellungen kontrolliert?
- Wer dokumentiert Änderungen und Löschungen?
- Wie funktioniert das Offboarding?
Schritt 6: Schule Mitarbeiter mit echten Beispielen
Abstrakte Verbote bleiben selten hängen. Zeige stattdessen typische Fälle aus Marketing, Sales and Customer service. Erkläre, warum ein Prompt mit anonymisierten Kennzahlen anders zu bewerten ist als ein vollständiger Kundendatensatz.
Wenn Du Deine KI-Nutzung strategisch strukturieren möchtest, unterstützt Dich unsere KI-Agentur bei Roadmap, Prozessen and Content. Weitere Grundlagen findest du im Beitrag KI im Arbeitsalltag.
Garantiert das Privacy Center DSGVO-Konformität?
No. Das ChatGPT Privacy Center ist kein DSGVO-Zertifikat and kein rechtlicher Nachweis. Eine zentrale Oberfläche kann technische Einstellungen transparent machen. Sie bewertet jedoch nicht Deinen konkreten Verarbeitungszweck.
Für eine belastbare Datenschutzbewertung musst Du weitere Punkte prüfen. Dazu gehören Rollen and Verträge, Rechtsgrundlage, Datenminimierung, Betroffenenrechte, Löschfristen und mögliche Drittlandübermittlungen. Je nach Einsatz können außerdem eine Datenschutz-Folgenabschätzung oder zusätzliche Sicherheitsmaßnahmen erforderlich sein.
The europäische Datenschutzerklärung von OpenAI beschreibt verschiedene Kontrollen and Betroffenenrechte. Sie ersetzt dennoch nicht Deine eigene Prüfung als companies.
Lass rechtlich relevante Entscheidungen bei Bedarf durch Deinen Datenschutzbeauftragten oder eine spezialisierte Rechtsberatung prüfen. Einen vertiefenden Marketingbezug bietet unser Beitrag zu Datenschutz und DSGVO-Compliance.
Welche Chancen und Risiken bringt das ChatGPT Privacy Center?
Die größte Chance liegt in besserer Orientierung. Mitarbeiter finden zentrale Datenschutzthemen schneller. Verantwortliche können zudem eine gemeinsame Prüfroutine aufbauen. Dadurch wird aus einer schwer auffindbaren Sammlung von Schaltern ein verständlicher Einstieg.
Zugleich besteht ein Risk: Eine übersichtliche Oberfläche kann ein falsches Gefühl vollständiger Kontrolle erzeugen. Nicht jeder sichtbare Schalter löst alle damit verbundenen Datenschutzfragen. Außerdem unterscheiden sich verfügbare Optionen nach Konto, Region and Workspace.
Welche Chancen und Grenzen bietet das Privacy Center?
Mehr Übersicht erleichtert die Kontrolle. Dennoch ersetzt die Oberfläche keine rechtliche und organisatorische Prüfung.
| Chance | Grenze oder Risiko |
|---|---|
| Zentrale Orientierung | Keine automatische Rechtsprüfung |
| Schnellere Kontenchecks | Keine einheitliche Verfügbarkeit aller Optionen |
| Mehr Transparenz bei Apps und Memory | Bestehende Datenquellen müssen separat bereinigt werden |
| Leichtere Mitarbeiterschulung | Keine Alternative zu Richtlinie und Verantwortlichkeit |
| Bessere Grundlage für Audits | Kein Ersatz für Verträge und dokumentierte Prozesse |
Wie verändert sich Datenschutz bei KI künftig?
KI-Assistenten entwickeln sich von einzelnen Chatfenstern zu vernetzten Arbeitsoberflächen. Sie greifen auf Dateien, E-Mails, Apps und langfristigen Kontext zu. Dadurch wird Privacy Policy zunehmend zu einer Frage der Architektur.
Unternehmen müssen künftig nicht nur einzelne Prompts bewerten. Sie müssen komplette Datenwege verstehen. Dazu gehören Sources, Erinnerungen, Berechtigungen, Ausgaben and nachgelagerte Automationen.
Das ChatGPT Privacy Center passt zu dieser Entwicklung. Es schafft einen zentralen Einstieg für Verbraucher- und Einzelkonten. Für Unternehmen bleibt jedoch Governance entscheidend. Kontotyp, Datenklassifizierung and Zugriffskontrolle müssen zusammenpassen.
Besonders wichtig ist das Prinzip der minimalen Berechtigung. Verbinde nur benötigte Apps. Teile nur erforderliche Informationen. Begrenze Zugriffe zeitlich und überprüfe sie regelmäßig. So wächst Deine KI-Nutzung kontrolliert statt zufällig.
Fazit: Mehr Übersicht ist der Start, nicht das Ziel
Das ChatGPT Privacy Center bündelt zentrale Informationen zu Chat-Datenschutz, Memory, Personalization, Datennutzung, Apps and Kontosicherheit. Damit können Unternehmen persönliche Konten strukturierter überprüfen.
Der Roll-out schafft jedoch keine automatische DSGVO-Konformität. Auch Aufbewahrungsfristen, Rechtsgrundlagen and vertragliche Bedingungen ändern sich nicht allein durch eine neue Oberfläche. Entscheidend bleibt, wie Du ChatGPT tatsächlich einsetzt.
Prüfe deshalb Kontotypen, Trainingsoptionen, Memory, Chatverläufe and verbundene Apps. Trenne private und geschäftliche Nutzung. Dokumentiere Zuständigkeiten und verankere die Control in deiner KI-Richtlinie.
Du möchtest KI sicher und wirksam in Dein Marketing integrieren? Media Beats verbindet Strategy, Prozesse, Content and technische Umsetzung. Nimm unverbindlich Kontakt mit uns auf. Gemeinsam entwickeln wir eine KI-Nutzung, die zu deinen Zielen und Anforderungen passt.
Häufige Fragen zum ChatGPT Privacy Center
What is the ChatGPT Privacy Center?
Das ChatGPT Privacy Center bündelt Informationen und Verweise zu Privacy Policy, Memory, Personalization, Datennutzung, Apps and Kontosicherheit. Die eigentlichen Kontrollen bleiben in den ChatGPT-Einstellungen.
Für welche Konten ist das Privacy Center verfügbar?
OpenAI führt es schrittweise für angemeldete Free-, Go-, Plus– und Pro-Nutzer ein. Sichtbare Optionen können je nach Tarif, Region and Workspace abweichen.
Deaktiviert ausgeschaltetes Memory auch das Modelltraining?
No. Memory and Modellverbesserung sind getrennte Einstellungen. Du solltest beide Bereiche einzeln prüfen und passend zu deiner internen Richtlinie konfigurieren.
Löscht das Trennen einer App frühere Chat-Inhalte?
No. Das Trennen verhindert den künftigen Zugriff auf die App. Bereits vorhandene Chats mit übernommenen App-Inhalten musst Du gegebenenfalls separat prüfen und löschen.
Macht das Privacy Center ChatGPT automatisch DSGVO-konform?
No. Es ist eine Verwaltungs- und Informationsoberfläche. Unternehmen müssen Rechtsgrundlage, Verträge, Datenminimierung, Löschung, Sicherheit und konkrete Prozesse weiterhin eigenständig bewerten.
Sources
- OpenAI: ChatGPT Release Notes
- OpenAI: ChatGPT Privacy Settings
- OpenAI: Data Controls in ChatGPT
- OpenAI: Memory in ChatGPT
- OpenAI: Connected Apps in ChatGPT
- OpenAI: Europe Privacy Policy
Häufige Fragen zum ChatGPT Privacy Center
Das ChatGPT Privacy Center bündelt Informationen und Verweise zu Datenschutz, Memory, Personalisierung, Datennutzung, Apps und Kontosicherheit. Die eigentlichen Kontrollen bleiben in den ChatGPT-Einstellungen.
OpenAI führt es schrittweise für angemeldete Free-, Go-, Plus- und Pro-Nutzer ein. Sichtbare Optionen können je nach Tarif, Region und Workspace abweichen.
Nein. Memory und Modellverbesserung sind getrennte Einstellungen. Unternehmen sollten beide Bereiche einzeln prüfen.
Nein. Das Trennen verhindert künftigen Zugriff auf die App. Bereits vorhandene Chats mit übernommenen App-Inhalten müssen gegebenenfalls separat geprüft und gelöscht werden.
Nein. Es ist eine Verwaltungs- und Informationsoberfläche. Unternehmen müssen Rechtsgrundlage, Verträge, Datenminimierung, Löschung, Sicherheit und konkrete Prozesse weiterhin eigenständig bewerten.
Our blog
Latest news
With our blog, you are always close to our work, our current projects and the latest trends and developments in web and print.
Any questions?